Google 威胁情报:攻击者已在用自主 LLM 框架持续扫描软件更新、找出被修补的漏洞并自动构造攻击
GTIG 最新的 AI 威胁追踪报告说,补丁发布到被利用之间不再需要人。这一条讲观察到的手法和 Google 的应对,适合维护对外服务的团队。
// 要点
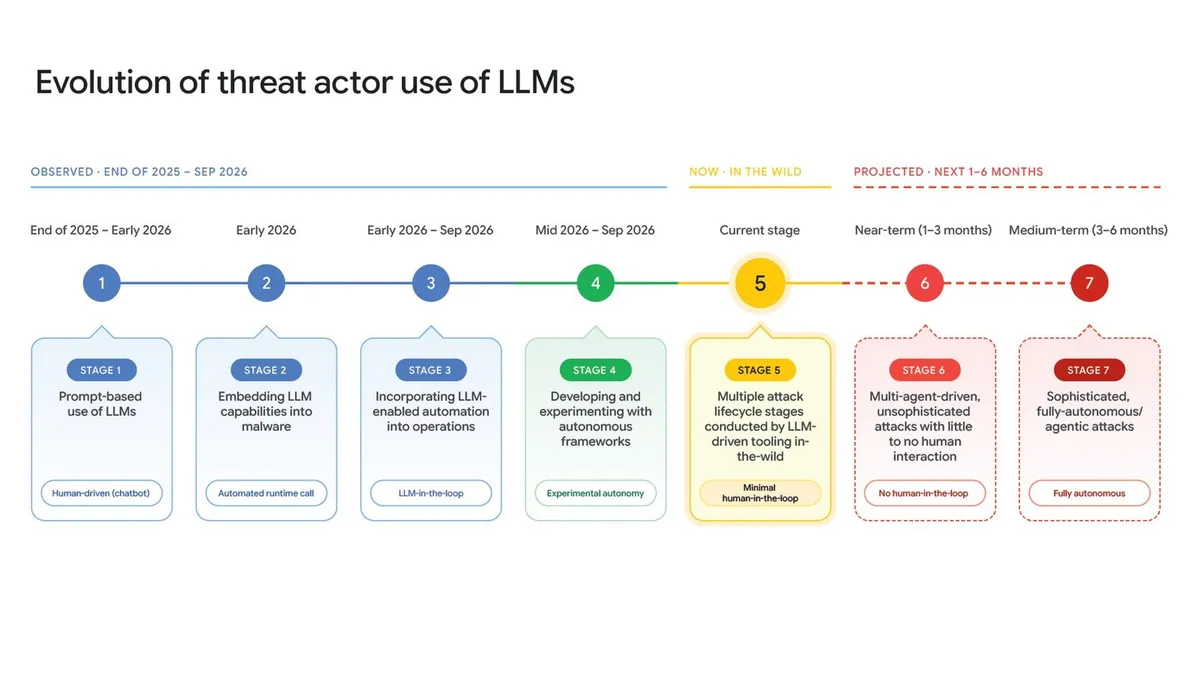
- 据 GTIG 最新一期 AI Threat Tracker 报告,攻击者在用自主 LLM 框架持续扫描软件更新,判断修补了哪个漏洞并为其构造攻击,全程无人参与。
- Google 的应对是 Google AI Threat Defense:结合 Gemini 等前沿模型、Wiz 的上下文与优先级排序、CodeMender 的自动修补以及 Mandiant 的经验,持续发现并修复漏洞。
开发者视角和 11-14 那条 Cloudflare 说 AI 渗透测试编排器的请求自 10 月 1 日以来涨了 30 倍连起来看,补丁一发布就会被自动拆解。我会把依赖升级从「每月一批」改成安全补丁当天合并,先从对外暴露的服务开始。