编码智能体
Claude Code、Codex、Copilot、Cursor 等工具的能力与边界。 这一页按时间倒序收录简报里所有与 编码智能体 相关的条目,并保留每条的一手来源。
时间线 115 条
-
10-14 · 周三 · 3 条
- Gemini 4 Argon 在 GitHub Copilot 全面可用:按模型厂商标价计费,Business 和 Enterprise 默认启用,除非管理员关闭
视角 · 「默认启用、按标价计费」是团队负责人该看的那一句。用 Copilot Business 的团队,这周就该决定 Argon 进不进白名单,并在大家从模型选择器里发现它之前先设好预算。和 10-10 那条代码审查可计入组织账单连起来看:选哪个模型已经是一笔成本,而不只是个人偏好。
出自 10-14 简报 · 第 02 条 → - Copilot 企业托管设置可在启动时强制拉取最新策略、拿不到就拒绝运行,sandbox 配置项开始强制最低客户端版本
视角 · 这和 10-10 Claude Code 让 hook「失败即拦截」是同一个思路:管控确认不了,智能体就不运行。我只会对真正要紧的策略(沙箱、网络规则)打开它,并先在 VPN 不稳的笔记本上测一遍,因为「失败即拒绝」也意味着策略服务一挂,所有人都写不了代码。
出自 10-14 简报 · 第 06 条 → - Copilot 遥测可把智能体活动归属到具体用户而不采集提示词,五类内容采集默认全部关闭
视角 · 把身份和内容分开采集是对的默认值:出事时能回答「是谁的智能体执行了这条命令」,又不必存下所有人的提示词。我会打开身份和工具参数用于审计,提示词和回复保持关闭;自家产品里的智能体日志也照这个思路拆开。
出自 10-14 简报 · 第 07 条 →
- Gemini 4 Argon 在 GitHub Copilot 全面可用:按模型厂商标价计费,Business 和 Enterprise 默认启用,除非管理员关闭
-
10-12 · 周一 · 1 条
- Copilot 周更:VS Code 1.141 可网格并排查看多个智能体会话,并按占用空间清理闲置 worktree
视角 · 和 10-10 那条 Codex CLI 受管 worktree 连起来看,各家都默认你会同时开好几个智能体,配套的是比较结果和回收磁盘。大仓库一个 worktree 就是一份完整检出,我建议给并行会话定个上限,每周清一次闲置 worktree。
出自 10-12 简报 · 第 05 条 →
- Copilot 周更:VS Code 1.141 可网格并排查看多个智能体会话,并按占用空间清理闲置 worktree
-
10-11 · 周日 · 2 条
- 工具 github.com ↗Claude Code 2.1.296:网关策略覆盖 Claude Desktop 的 Code 标签页,非 UTF-8 文件(如 GBK)不再被编辑改坏
视角 · 国内不少老仓库还有 GBK 编码的文件,之前让智能体改这些文件可能把中文全部替换掉,建议尽快升级,并借机把仓库统一转成 UTF-8。用网关管团队配置的,记得把 code 键也配上,否则桌面端会成为管控的空档。
出自 10-11 简报 · 第 03 条 → - JetBrains 版 Copilot 支持管理员指定默认模型,可关闭 MCP 服务器自动启动
视角 · MCP 服务器一打开 IDE 就自动连上,等于把外部工具的权限默认交了出去,我会让团队默认关掉自动启动,用到再开。默认模型统一后,成本和输出质量也更好对比,还在用 2025.1 的同事要先升级 IDE。
出自 10-11 简报 · 第 06 条 →
-
-
10-10 · 周六 · 3 条
- 工具 github.com ↗Claude Code 2.1.295 让钩子可以「失败即拦截」,网关可按上游限定模型和首包超时
视角 · 「失败即拦截」是安全钩子该有的默认值:一个挂掉就放行的守卫,等于没有守卫。我会把拦截删除、拦截推送生产配置这类钩子都切到 block,同时给钩子本身加健康检查,免得它一出错就把整个团队卡住。
出自 10-10 简报 · 第 01 条 → - 工具 github.com ↗Codex CLI 0.162.0 加入受管 Git worktree 工具,并收紧 Linux 沙箱的几处漏洞
视角 · worktree 交给智能体自己管,意味着同一仓库里并行跑多个任务会成为常态。我的建议是先在一个仓库里试,约定 worktree 的命名和清理规则;ripgrep 那条修复也提醒我们,沙箱规则要定期用实际命令去验证,而不是只看配置文件。
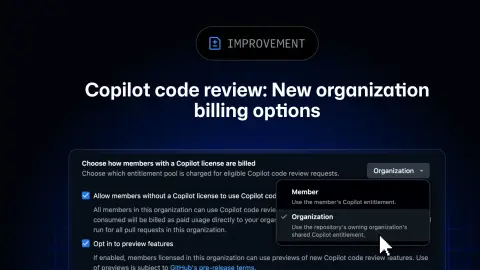
出自 10-10 简报 · 第 03 条 → - Copilot 代码评审可改由组织付费,并能限制只有授权用户才能触发
视角 · 默认档下成员额度一用完评审就失败,这对把评审设为必过检查的团队是隐患。我会改成组织付费并设预算,同时打开授权触发开关;和 10-05 评审开放 API 那条连起来看,评审正在从个人工具变成组织的流程成本,需要有人管账。
出自 10-10 简报 · 第 04 条 →
-
-
10-09 · 周五 · 2 条
- GitHub Copilot CLI 1.0.94-0 可在 /model 里直接发现并切换本地 Ollama 模型
视角 · 最容易踩的坑在最后一条:换成本地模型不等于代码不出机器。对代码有保密要求的团队,我建议把 COPILOT_OFFLINE=true 写进统一配置,而不是靠每个人记得切模型。
出自 10-09 简报 · 第 04 条 → - 工具 github.com ↗Codex CLI 0.161.0:默认模型换成 GPT-6.1 Sol,可按轮次指定网络安全访问计划
视角 · 默认模型一换,同样的脚本成本和输出风格都会变。CI 里跑 codex exec 的团队,我建议把模型显式写死,等在非关键任务上比完 Sol 的效果和账单再切。
出自 10-09 简报 · 第 05 条 →
- GitHub Copilot CLI 1.0.94-0 可在 /model 里直接发现并切换本地 Ollama 模型
-
10-08 · 周四 · 2 条
- GitHub Copilot 本地沙箱正式可用:限制智能体命令的文件、网络与凭据访问,企业可强制开启
视角 · 让编码智能体放手跑,最大的顾虑一直是它在本机能碰到什么。我会先把团队的默认策略定成「只能写当前仓库、禁止读 Git 凭据、联网走白名单」,本地 MCP 服务器也一并纳入;这比事后审查每一条命令省心得多。用其他编码智能体的团队,也该照这个标准检查自己的隔离做法。
出自 10-08 简报 · 第 03 条 → - GitHub 推出专用密钥检测模型:读上下文识别无固定格式的密码,推送拦截与 Copilot /security-review 将陆续接入
视角 · 智能体每步都在提交,密钥混进历史的概率只会更高,push 时就拦下比事后轮换便宜得多。我会先在已买 GHSP 的仓库开推送拦截试点,同时给 AI Credits 设预算上限,因为不拦截也会计费;GitHub 在说明里还特意写了「智能体不应在未授权时开启计费功能」,这条值得原样写进团队的智能体规则。
出自 10-08 简报 · 第 04 条 →
- GitHub Copilot 本地沙箱正式可用:限制智能体命令的文件、网络与凭据访问,企业可强制开启
-
10-06 · 周二 · 1 条
- AWS 发布 aws-ai-ml 技能:让 Claude Code、Codex、Kiro 帮你压测 SageMaker 推理端点并生成部署代码
视角 · 「技能」正在变成云厂商争夺编码智能体入口的新方式:谁的部署经验被装进智能体,谁的平台就更容易被选中。它产出的是代码而不是黑盒操作,这点我认同;但跑压测会真实开端点、产生费用,先在单独的账号里设好预算上限再让智能体动手。
出自 10-06 简报 · 第 02 条 →
- AWS 发布 aws-ai-ml 技能:让 Claude Code、Codex、Kiro 帮你压测 SageMaker 推理端点并生成部署代码
-
10-05 · 周一 · 1 条
- GitHub Copilot 代码评审开放 REST / GraphQL API,默认评审力度改为 Balanced
视角 · 有了 API,AI 评审可以挂进自己的发布流程,比如只在改动涉及支付或权限时调高力度。默认力度变了,评审耗时和额度消耗可能随之变化,这周值得看一眼账单和 PR 等待时间。AI 写初稿后评审怎么分工,我在博客《当 AI 承担大部分初稿时的代码评审实践》里写过。
出自 10-05 简报 · 第 03 条 →
- GitHub Copilot 代码评审开放 REST / GraphQL API,默认评审力度改为 Balanced