Google 用 Gemini 4 Argon 加 Z3 约束求解器找 Go 越界崩溃:3 个预埋 bug 全部找到,另发现 3 个潜伏 bug,模糊测试漏掉其中 2 个
一个可落地的「轻量形式化方法」做法:让模型把编译器留下的边界检查翻译成求解器约束,再用 go test 复现。
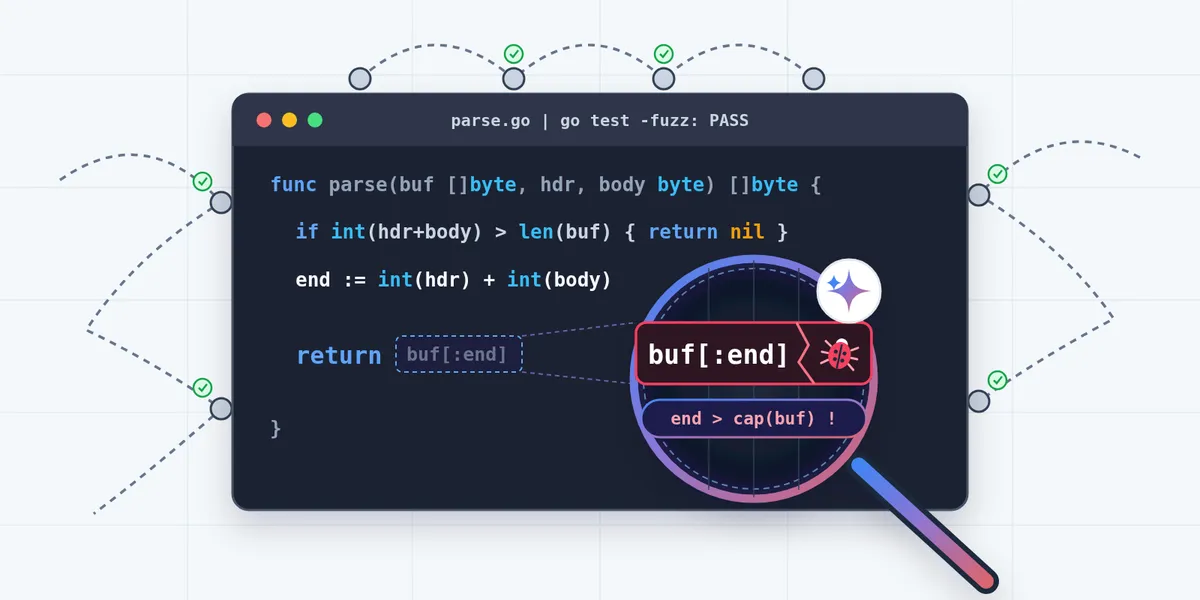
// 要点
- 先让 Go 编译器的 SSA prove 阶段消掉可证明安全的边界检查,只把剩下的 runtime.panicBounds 陷阱和反汇编一起交给 Argon,由它写出 Z3 脚本。
- Z3 返回 sat 时给出具体输入字节,go test 直接回放;只要发生 panic 就是真 bug,不依赖模型建模是否严谨。unsat 只代表「可能正确」。
- 每个函数约 1 分钟,耗时主要在 Argon 的翻译,Z3 本身毫秒级;在 skill-lint 上找到 3 个潜伏 bug。
- 无种子的 go test -fuzz 在多轮 60 秒运行中漏掉了 3 个预埋崩溃里的 2 个。
开发者视角这个方法的好处是「找到的一定是真的」,误报成本几乎为零,适合放进 CI 当模糊测试的补充。我们 Go 写的上传和解析服务正好是这类越界的高发区,我会挑几个解析函数先试,不追求证明正确,只收真实可复现的崩溃。