为什么入选首次临时封禁就在北京时间 10 日凌晨,给 fork PR 评论的 AI 审查机器人最易中招。
阅读解读 →这一周的风险不在模型本身,而在智能体周围:触发器、扩展和令牌都得写成明确的规则
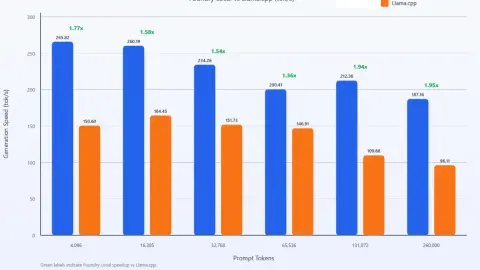
GitHub 定下了默认封禁 pull_request_target 的日期,Cursor 扩展市场里的篡改版 Claude Code 扩展会植入 SSH 密钥,AWS 实测在 Okta 里停用一个智能体要 86 分钟才生效。与此同时工具变得更便宜也更能干:Claude 的消息线程让智能体每轮少传很多内容,OpenAI 用自动化流水线修了 948 个内核漏洞,27B 的本地模型已经能在 24 GB 显卡上接进 Copilot。这周我会在 11 月 9 日的临时封禁前列出所有用到 pull_request_target 的工作流,排查装过 Cursor 的机器上的 authorized_keys,并确认我们的智能体紧急开关是删连接,而不是停账号。