Copilot 代码审查加入 Adaptive:按每个 PR 的复杂度和风险自动选审查力度,并能在审查里发现泄露的密钥
不用再手动给每个 PR 选审查档位,跨仓库上下文和密钥检测也一起进了公开预览。这一条讲三项新功能和管理边界,适合用 Copilot 做代码审查的团队。
// 要点
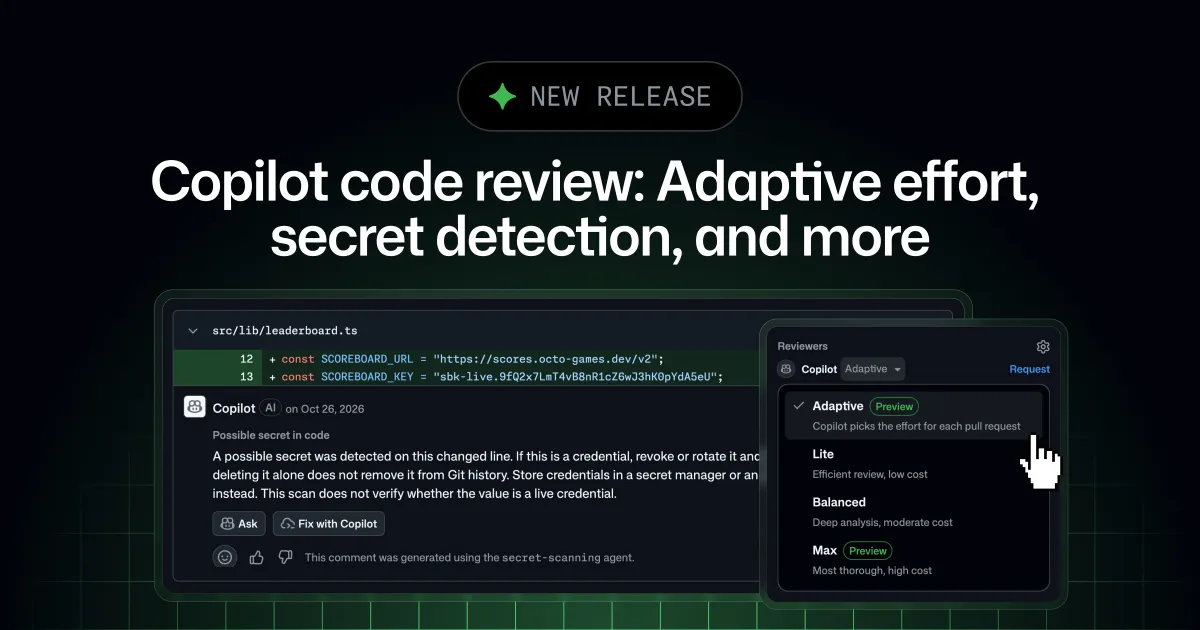
- Adaptive(公开预览)根据每个 PR 的复杂度与风险在 Lite、Balanced、Max 三档中选择,并在审查中标明选了哪档;不会超过企业、组织或仓库设定的最高档,默认档仍是 Balanced。
- 跨仓库上下文(公开预览,限公开仓库):审查时能读取相关公开仓库,找出依赖本次改动的代码以及其他仓库里的文档、自定义指令和技能。
- 密钥检测(公开预览):用正则识别来自 150 多家合作方的 500 多种已知格式密钥,再用 LLM 和 GitHub 自研模型找没有固定格式的密钥。
- 以上功能面向 Copilot Pro、Pro+、Max、Business 与 Enterprise;每个仓库的 Insights 里可以看审查意见被处理和采纳的情况。
开发者视角我会先把 Adaptive 设成仓库默认,同时把最高档限在 Balanced 跑两周,看它把多少 PR 判成 Lite,再决定要不要放开 Max,避免成本悄悄上去。密钥检测建议直接打开,AI 智能体写代码时顺手把测试用的 key 写进配置是很常见的事,和 11-13 那条 AI Scan 接口放在一起,代码安全这块 GitHub 在补得很快。