签约AI供应商前技术团队必须问的十个关键问题
ALT: Technical team evaluating AI vendor contracts with critical questions checklist for architecture and compliance
签约前不问清楚,落地时就要付出代价:AI供应商评估的完整问题框架
AI供应商的选择正在成为企业技术战略中最具杠杆效应的决策之一。一旦选错,迁移成本、合规风险与架构债务会在数月内以倍数放大;选对了,则能显著压缩产品落地周期、降低工程团队的认知负担。在与多支技术团队的合作过程中,我们持续观察到一个规律:大多数团队在签约前的评估环节普遍偏重功能演示,而忽视了真正决定长期合作质量的结构性问题。
本文整理了技术团队在签约AI供应商前必须厘清的十个关键问题,覆盖技术架构、数据治理、合规保障、交付能力与商业条款五大维度。这些问题并非清单式的合规走过场,而是从实际项目交付经验中提炼出的、真正能帮你识别供应商风险敞口的诊断工具。无论你是工程总监、产品负责人还是初创团队的技术合伙人,建议在RFP阶段之前就将这份框架纳入评估流程。
这十个问题的筛选逻辑基于以下原则:凡是在签约后才暴露、却早该在签约前探明的风险,都值得被问到。
十个关键问题,逐一拆解
你们的模型与基础设施是自建、托管还是转售?
这是所有问题中优先级最高的一个。AI供应商的技术栈结构直接决定了你在数据控制、定制深度与议价能力上的实际空间。自建基础设施的供应商通常对延迟、成本与数据隔离有更强的掌控力;而转售型供应商的本质是一层中间层,它的SLA承诺最终依赖上游厂商的稳定性,而你对这一链路的透明度往往为零。
Best for: 对数据主权、延迟性能或成本结构有明确要求的团队,以及在合规框架下需要清晰责任链的场景。
Watch out: 部分供应商将"托管服务"包装为自建能力。务必要求对方披露底层基础设施提供商的具体名称,并核实服务协议中是否存在转包条款。
数据在推理过程中如何被处理?是否用于模型训练?
数据处理政策是AI采购中最容易被忽视、也最容易引发合规风险的维度。根据IEEE关于AI系统工程的相关指南,数据生命周期管理是负责任AI部署的核心要素之一。你的业务数据在被传入模型时,是否进入了供应商的训练管道?推理结果是否被缓存?数据在何种条件下会被供应商内部访问?这些问题的答案直接影响你在GDPR、PIPL等数据保护法规下的合规责任。
Best for: 处理用户隐私数据、商业机密或受监管行业数据的产品团队。
Watch out: "我们不会用你的数据训练模型"是一句经常出现在销售话术中的表述,但不等同于法律约束。要求将数据处理限制写入DPA(数据处理协议)正文,而非仅依赖服务条款中的一般性说明。
模型版本如何管理?更新是否会在未经通知的情况下影响生产环境?
模型漂移是AI系统稳定性的隐性杀手。一个在上线时表现良好的模型,在供应商静默更新后可能表现出截然不同的输出特征——这在以输出一致性为核心的产品场景中是不可接受的风险。你需要明确供应商的版本固定(version pinning)策略:是否支持锁定特定模型版本?版本废弃的提前通知期是多久?是否提供回滚机制?
Best for: 输出质量对用户体验有直接影响的产品,如内容生成、客服自动化、代码辅助等场景。
Watch out: 部分供应商仅提供"最新模型"访问,不支持版本固定。这意味着你的回归测试套件需要长期维护,且无法对模型行为的稳定性做出保证。
SLA的覆盖范围是什么?降级时的补偿机制与响应流程是什么?
SLA(服务等级协议)的价值不在于承诺的数字,而在于触发机制与补偿设计。很多团队签约时只看可用性百分比,却没有追问:计划内维护窗口是否计入?降级后的赔偿是服务积分还是现金?P1级别事故的响应SLO(服务等级目标)是多少分钟?在我们参与的多个项目中,这类细节往往在供应商主动披露的材料中缺席,需要主动索要补充协议。
Best for: 面向终端用户的实时服务,以及对可用性有强约束的B2B产品。
Watch out: 以月度可用性为计算窗口的SLA会掩盖短时高频故障的真实影响。要求对方同时提供P99延迟指标与历史故障报告(Post-mortem)。
支持哪些集成方式?API设计是否符合你的架构模型?
API的质量直接决定集成成本。一个设计糟糕的API会在你的工程团队中产生持续的摩擦,体现在文档质量、错误码设计、限流策略与SDK覆盖范围等多个层面。同时,你需要评估供应商是否支持异步调用、流式输出(streaming)、批量推理等你的产品架构所需的技术模式,以及Webhook、事件驱动等集成范式的成熟度。
在现代全栈开发中真正提升交付速度的工程实践的分析中,API设计一致性是降低集成摩擦、加速产品交付的关键杠杆之一。
Best for: 需要将AI能力深度嵌入现有技术栈的工程团队,以及计划构建多模型编排层的架构场景。
Watch out: 供应商提供的SDK版本与API实际行为之间可能存在滞后。要求对方提供API变更日志(changelog)的历史记录,评估其文档维护的严谨程度。
如何支持微调与私有化部署?数据隔离的边界在哪里?
微调能力与部署灵活性是区分AI供应商层次的重要维度。对于有定制化需求的团队,你需要明确:供应商是否支持基于你的私有数据进行微调?微调后的模型权重归谁所有?是否支持VPC隔离或本地化部署?多租户架构下,你的推理请求是否与其他客户的数据在物理或逻辑层面完全隔离?
Best for: 金融、医疗等强监管行业,以及对模型知识产权有明确诉求的产品团队。
Watch out: "私有化部署"在不同供应商的定义中差异显著,从完整的离线部署到仅提供独立实例,技术含义相去甚远。要求对方提供架构白皮书并逐条核实。
供应商在安全合规方面持有哪些认证?审计报告是否可获取?
合规认证是供应商安全能力的基础背书,但不能止步于确认认证名称。SOC 2 Type II、ISO/IEC 27001、CSA STAR等认证的含义、覆盖范围与审计周期各不相同。你需要追问:审计报告的最新版本是何时完成的?报告是否覆盖你实际使用的服务模块?是否存在尚未关闭的审计发现项(findings)?按照ISO/IEC 27001标准的要求,供应商应能提供与信息安全管理体系相关的完整文档链路。
Best for: 所有处理敏感数据或在受监管行业运营的团队,这一问题没有例外。
Watch out: 部分供应商的认证覆盖范围仅限于其基础设施层,不包括你实际调用的应用层服务。要求明确说明认证的服务范围(scope of certification)。
定价模型的结构是什么?成本如何随规模变化?
AI供应商的定价复杂度远超传统SaaS。Token消耗、API调用次数、并发连接数、数据存储、模型微调计算量——这些计量维度的组合方式直接决定了你的成本曲线形状。在产品规模快速增长的阶段,意外的成本爆炸是团队最常遭遇的痛点之一。你需要在签约前对你的预期使用模式建立清晰的成本模型,并要求供应商提供至少三种规模场景下的估算。
参考如何在本季度为工程团队制定切实可行的AI产品路线图中关于成本规划的框架,将AI服务成本纳入季度OKR的资源预算是一个值得建立的工程习惯。
Best for: 计划在未来快速扩张用户规模的产品团队,以及在成本控制上有明确约束的初创公司。
Watch out: 承诺的"按量计费"并不总是线性的。注意阶梯定价中的断点设计,以及超出配额后的overage费率是否合理。
供应商的技术支持团队有多少实质性的工程能力?
这个问题的目的是区分"客服型支持"与"工程型支持"。前者能帮你提交工单、查询文档;后者能在你遭遇深层架构问题时提供真正有价值的诊断。你需要了解:你能联系到的技术支持工程师的工程背景是什么?P1级别问题的升级路径是什么?是否提供专属的技术客户经理(TAM)?是否有定期的技术健康检查(Technical Account Review)服务?
Best for: 将AI能力作为核心业务组件而非边缘功能的团队,以及工程资源有限、需要外部专业支持的初创团队。
Watch out: 销售阶段的技术顾问与签约后实际对接的支持团队往往是不同的人。要求在签约前完成一次实质性的技术对接,验证支持团队的真实能力。
供应商锁定的风险有多高?退出路径是什么?
供应商锁定是AI采购中被低估最严重的长期风险。当你的产品深度依赖某一供应商的专有接口、数据格式或服务约定时,迁移成本会随时间急剧上升。你需要在签约前评估:供应商是否提供标准化的数据导出能力?API设计是否遵循开放标准?合同中是否包含数据迁移协助条款?在一个工程师如何将多个产品想法全部落地上线的实践中,架构的可替换性是从第一天起就需要纳入设计考量的原则,而非事后的补救措施。
Best for: 所有技术团队——这个问题没有场景限制,是普适的架构卫生要求。
Watch out: 供应商通常不会主动提示锁定风险。专有的Embedding格式、私有的微调协议与不可导出的对话历史,都是常见的锁定向量,需要逐一核查。
十问对照速查表
| 问题维度 | 核心关注点 | 关键优势 | 潜在局限 |
|---|---|---|---|
| 技术栈结构(自建/托管/转售) | 控制权与透明度 | 决定数据主权与议价空间 | 转售型供应商透明度有限 |
| 数据处理与训练政策 | 合规责任链 | 直接影响GDPR/PIPL合规 | 口头承诺无法替代法律文件 |
| 模型版本管理 | 输出稳定性 | 保障回归测试有效性 | 部分供应商不支持版本固定 |
| SLA结构与补偿机制 | 可用性保障 | 量化服务质量承诺 | 月度计算窗口掩盖短时故障 |
| API设计与集成能力 | 集成效率 | 降低工程摩擦 | SDK与API版本可能存在滞后 |
| 微调与私有化部署 | 定制化深度 | 支持知识产权保护 | "私有化"定义差异显著 |
| 安全合规认证 | 风险基线 | 提供可审计的合规背书 | 认证范围可能不覆盖应用层 |
| 定价模型与成本曲线 | 财务可预测性 | 支持规模化成本规划 | 阶梯定价断点设计复杂 |
| 技术支持工程能力 | 深度支持质量 | 区分客服型与工程型支持 | 销售团队与支持团队能力差异大 |
| 供应商锁定与退出路径 | 架构灵活性 | 保障长期迁移可能性 | 锁定向量往往隐藏在技术细节中 |
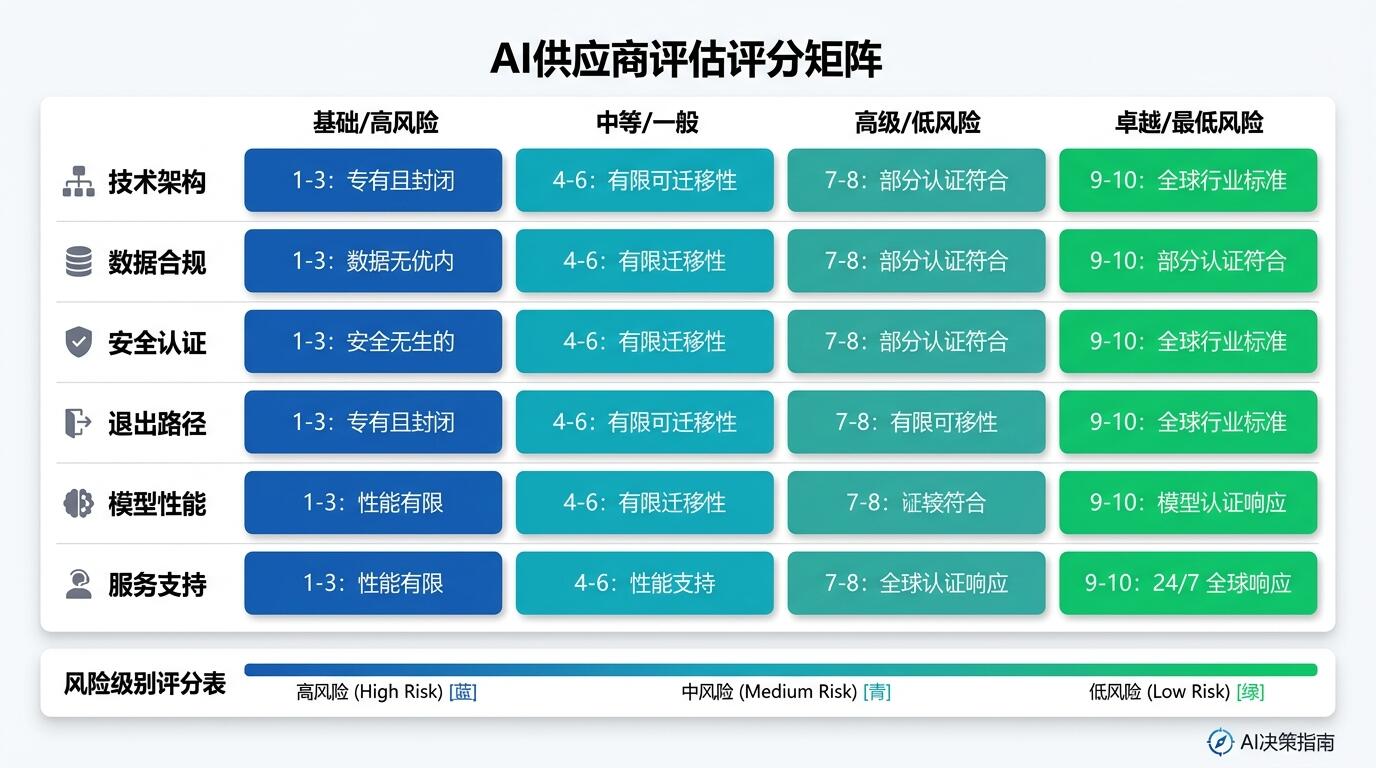
ALT: Structured AI vendor evaluation matrix covering technical architecture compliance certifications and exit path scoring for engineering teams
如何根据团队情况选择评估重点
不同阶段与背景的团队,在这十个问题上的优先级排序应有所差异。下面是几种典型场景的决策映射:
早期初创团队(产品验证阶段): 优先聚焦定价模型、API集成能力与技术支持质量这三个维度。在资源受限的情况下,能快速集成、成本可预测的供应商比功能最全面的供应商更有价值。锁定风险在这个阶段同样值得关注,因为早期的架构决策会被后续的工程惯性不断强化。
成长期产品团队(规模化阶段): 数据处理政策、SLA结构与模型版本管理应提升至最高优先级。规模化意味着你的合规风险敞口在扩大,而供应商的稳定性直接影响你向用户承诺的服务质量。
强监管行业团队(金融、医疗、政务): 安全合规认证与微调/私有化部署是必须首先澄清的前置条件,而非加分项。在这类场景中,未经验证的供应商合规声明是不可接受的。
一个常见误区值得专门澄清: 很多团队将供应商评估等同于POC(概念验证)测试,认为模型跑出来效果好就足够了。但POC只能验证模型能力,无法验证运营能力、合规边界与长期合作质量——而后者恰恰是决定AI项目能否在生产环境中持续健康运行的关键因素。
常见问题解答
Q1: 如何在评估AI供应商时有效识别技术锁定风险?
识别锁定风险的核心方法是从"迁移假设"出发逆向审查。假设你在一年后需要切换供应商,逐一核查:数据能否以标准格式完整导出?微调权重是否归属于你?API调用是否依赖专有协议?凡是在这三个层面存在不透明或不对称条款的供应商,都存在显著的锁定风险。建议在合同谈判阶段将数据可携性条款列为强制要求,而非可选项。
Q2: SLA中的"五个九"可用性承诺是否足以保障生产环境的稳定性?
单一的年度可用性数字不足以描述生产环境的稳定性需求。更关键的指标包括:P99延迟目标、计划内维护的通知周期与执行窗口、以及区域性故障时的降级策略。根据IEEE软件工程相关标准的框架,服务质量评估应覆盖可用性、可靠性与可维护性三个维度。一个月度可用性达标但每周出现短时抖动的供应商,对实时产品的实际影响可能远超数字所呈现的。
Q3: 与AI供应商完成评估到正式签约通常需要多长时间,主要成本在哪里?
评估周期的长短高度依赖团队的准备程度与供应商的配合度。根据实际项目经验,从启动评估到完成合同谈判,通常需要数周至数月不等。主要的时间成本集中在三个节点:技术尽职调查(架构对接、安全审计文档审阅)、法律审查(DPA与SLA条款谈判),以及生产级POC测试(区别于功能演示的负载与边界测试)。提前准备好本文的十个问题清单,能够显著压缩前两个节点的沟通周期。
总结
Key Takeaway:
- AI供应商评估的核心不是功能演示,而是对技术架构、合规边界、运营能力与商业条款的系统性尽职调查。
- 数据处理政策与模型版本管理是两个最容易被忽视、却对长期合作质量影响最深的维度。
- 供应商锁定风险是一个从第一天起就需要纳入架构考量的问题,而非上线后才需要面对的挑战。
- SLA的价值在于其触发机制与补偿设计,而非承诺的可用性百分比本身。
- 安全合规认证的覆盖范围(scope)与认证时效,比认证名称本身更具实际参考价值。
在与多支工程团队协作的过程中,我们持续验证着同一个结论:签约前花在这十个问题上的每一小时,都能在签约后省下数倍的修复成本与沟通摩擦。在如何打造一支真正高效的全栈工程交付团队的实践框架中,供应商选型能力同样是工程团队核心竞争力的组成部分。将这份问题清单纳入你的标准化采购流程,是提升团队工程成熟度的一个具体且可执行的起点。
如果你正在寻找将创意转化为真实产品的方法论与实战经验,欢迎访问 Darius 的个人作品集网站,深入了解 AI 架构设计、系统规划与全栈开发的第一手洞见。无论你是技术探索者还是产品构建者,Darius 都能为你提供从 0 到 1 的产品落地思路与技术参考。
参考来源
- IEEE. "IEEE Standards for Artificial Intelligence and Machine Learning Systems."
https://www.ieee.org/ - International Organization for Standardization. "ISO/IEC 27001 — Information Security Management Systems."
https://www.iso.org/ - Cloud Security Alliance. "Cloud Controls Matrix and STAR Certification Program."
https://cloudsecurityalliance.org/ - European Data Protection Board. "Guidelines on GDPR and AI Systems — Data Processing Principles."
https://edpb.europa.eu/ - National Institute of Standards and Technology. "NIST AI Risk Management Framework (AI RMF)."
https://www.nist.gov/
注:上述标准与框架文件会持续更新,建议查阅各官方机构发布的最新版本,或咨询专业顾问获取适用于你所在行业的具体指导。