代码审查在AI辅助开发时代的新挑战与质量保障策略
ALT: AI辅助开发时代代码审查新挑战与质量保障策略实践分析
AI辅助开发正在重塑代码审查:我们面临哪些真正的新挑战?
Key Conclusion: 在 AI 辅助编程工具普及的今天,代码审查(Code Review)已不再只是人与人之间的技术对话,而演变为人类工程师与 AI 生成内容之间的质量博弈。AI 生成的代码在语法层面往往无懈可击,却可能在业务逻辑、安全边界与可维护性上埋下隐患。团队若沿用传统的审查流程,将面临效率与质量的双重困境。建立适配 AI 时代的代码质量保障体系,是当下每一位技术管理者与工程负责人必须正视的命题。
AI 编程助手的快速普及,正在以一种出乎意料的方式考验工程团队的质量底线。当代码生成速度提升数倍,而审查能力和流程却没有同步演进,积压的技术债务便会以指数级速度增长。这不是一个"要不要用 AI"的问题,而是"用了 AI 之后,如何守住代码质量"的问题。
AI辅助开发的现状:生产力革命背后的质量隐忧
AI 辅助编程工具是指借助大型语言模型(LLM)能力,能够根据自然语言描述或上下文自动补全、生成代码片段乃至完整功能模块的开发工具。以 GitHub Copilot、Cursor、以及国内清华大学 KEG 实验室推出的 CodeGeeX 多语言代码生成模型 为代表,这类工具已在全球范围内被大量工程团队采纳。
从工程实践的视角来看,AI 辅助编程带来的生产力提升是真实的。重复性代码的编写、常规数据结构的实现、API 对接的样板代码——这些过去需要花费数小时的任务,现在往往几分钟内便可完成初稿。然而,生产力提升的背后,代码审查面临的压力却成倍增加:提交频率更高、单次 PR(Pull Request)涉及的代码量更大、代码来源更加多元(部分由开发者编写,部分由 AI 生成)。
根据 IEEE 软件工程领域的长期研究积累,代码审查的核心价值并不仅仅在于发现语法错误,更在于确保逻辑正确性、业务合规性、安全性以及团队内部的知识传递。而这些维度,恰恰是当前 AI 生成代码最容易出现盲点的领域。在我们参与的多个工程项目中,一个反复出现的模式是:AI 生成的代码通过了自动化 Lint 检查和单元测试,却在业务边界场景下出现了未预期的行为。
AI生成代码为何让代码审查变得更难?根因分析
AI生成代码的"表面正确性"陷阱
表面正确性是 AI 生成代码最具迷惑性的特征。AI 模型经过海量代码语料训练,能够生成语法完全正确、风格规范、甚至附带注释的代码。这种"看起来很专业"的外观,容易让审查者降低警惕,形成认知偏差——人类天然倾向于对已经格式化良好的内容给予更高的信任度。
然而,语法正确并不等于逻辑正确。AI 模型在生成代码时依赖的是统计模式匹配,而非对业务需求的真正理解。它可能生成一个函数,该函数在大多数常规输入下运行正常,但在特定边界条件(如空值、超大整数、并发场景)下会静默失败。这类问题在人工编写的代码中也会出现,但 AI 生成的代码往往缺乏"作者意图"的线索,让审查者更难判断某段逻辑是"刻意设计"还是"随机正确"。
审查颗粒度与审查负荷的矛盾
当 AI 工具将代码生成速度提升数倍时,审查者面临的不只是"更多代码",而是"需要更高专注度的更多代码"。传统代码审查中,审查者熟悉代码作者的思维模式和编码习惯,可以快速建立上下文理解。而面对 AI 生成的代码,这种"作者画像"缺失,审查者必须从零开始重建对每一段逻辑的理解。
在实际工程交付过程中,一个典型的困境是:审查者被大量需要审查的 PR 淹没,被迫提高审查速度,而审查速度的提升必然以降低审查深度为代价。这是一个系统性矛盾,不能单纯依靠要求工程师"更认真"来解决,必须从流程和工具层面重新设计。
安全与合规风险的隐性放大
安全漏洞是 AI 生成代码中另一个值得重点关注的风险维度。AI 模型的训练数据来自公开代码库,其中不可避免地包含存在安全问题的历史代码。模型在生成时可能复现这些不安全的模式,例如 SQL 注入风险、不当的输入验证、敏感信息硬编码等。
此外,AI 生成的代码在开源许可证合规性方面也存在模糊地带。部分 AI 工具生成的代码片段与训练语料库中的开源代码高度相似,在商业项目中使用可能带来许可证合规风险。这一领域的法律框架仍在演进中,但这并不意味着工程团队可以暂时忽视这一风险。
知识传递与团队能力的潜在退化
代码审查的另一个重要价值,是作为团队内部知识传递和经验积累的载体。初级工程师通过阅读高质量的审查意见成长,高级工程师通过审查过程维持对代码库全局视野的掌握。当大量代码由 AI 生成时,这条知识传递链条面临断裂的风险:初级工程师可能跳过深度理解直接使用 AI 输出,高级工程师也可能因审查负荷过重而减少深度指导。长期来看,这会对团队的核心技术能力积累产生不可忽视的影响。
多角度比较:不同代码质量保障策略的优劣权衡
不同团队对于 AI 辅助开发下的代码质量保障,正在摸索各自的路径。以下是几种主流策略的对比分析:
| 策略 / 方法 | 优势 | 局限性 | 最适合的场景 |
|---|---|---|---|
| 纯人工深度审查 | 逻辑理解最为全面,可发现业务语义层面的问题 | 面对高频 AI 辅助提交时效率瓶颈明显,审查者负荷过高 | 核心业务逻辑、安全敏感模块 |
| 自动化静态分析为主 | 速度快、覆盖率高、规则一致性强 | 无法理解业务语义,对 AI 特有的"随机正确"问题识别率有限 | 代码风格规范、已知安全漏洞模式扫描 |
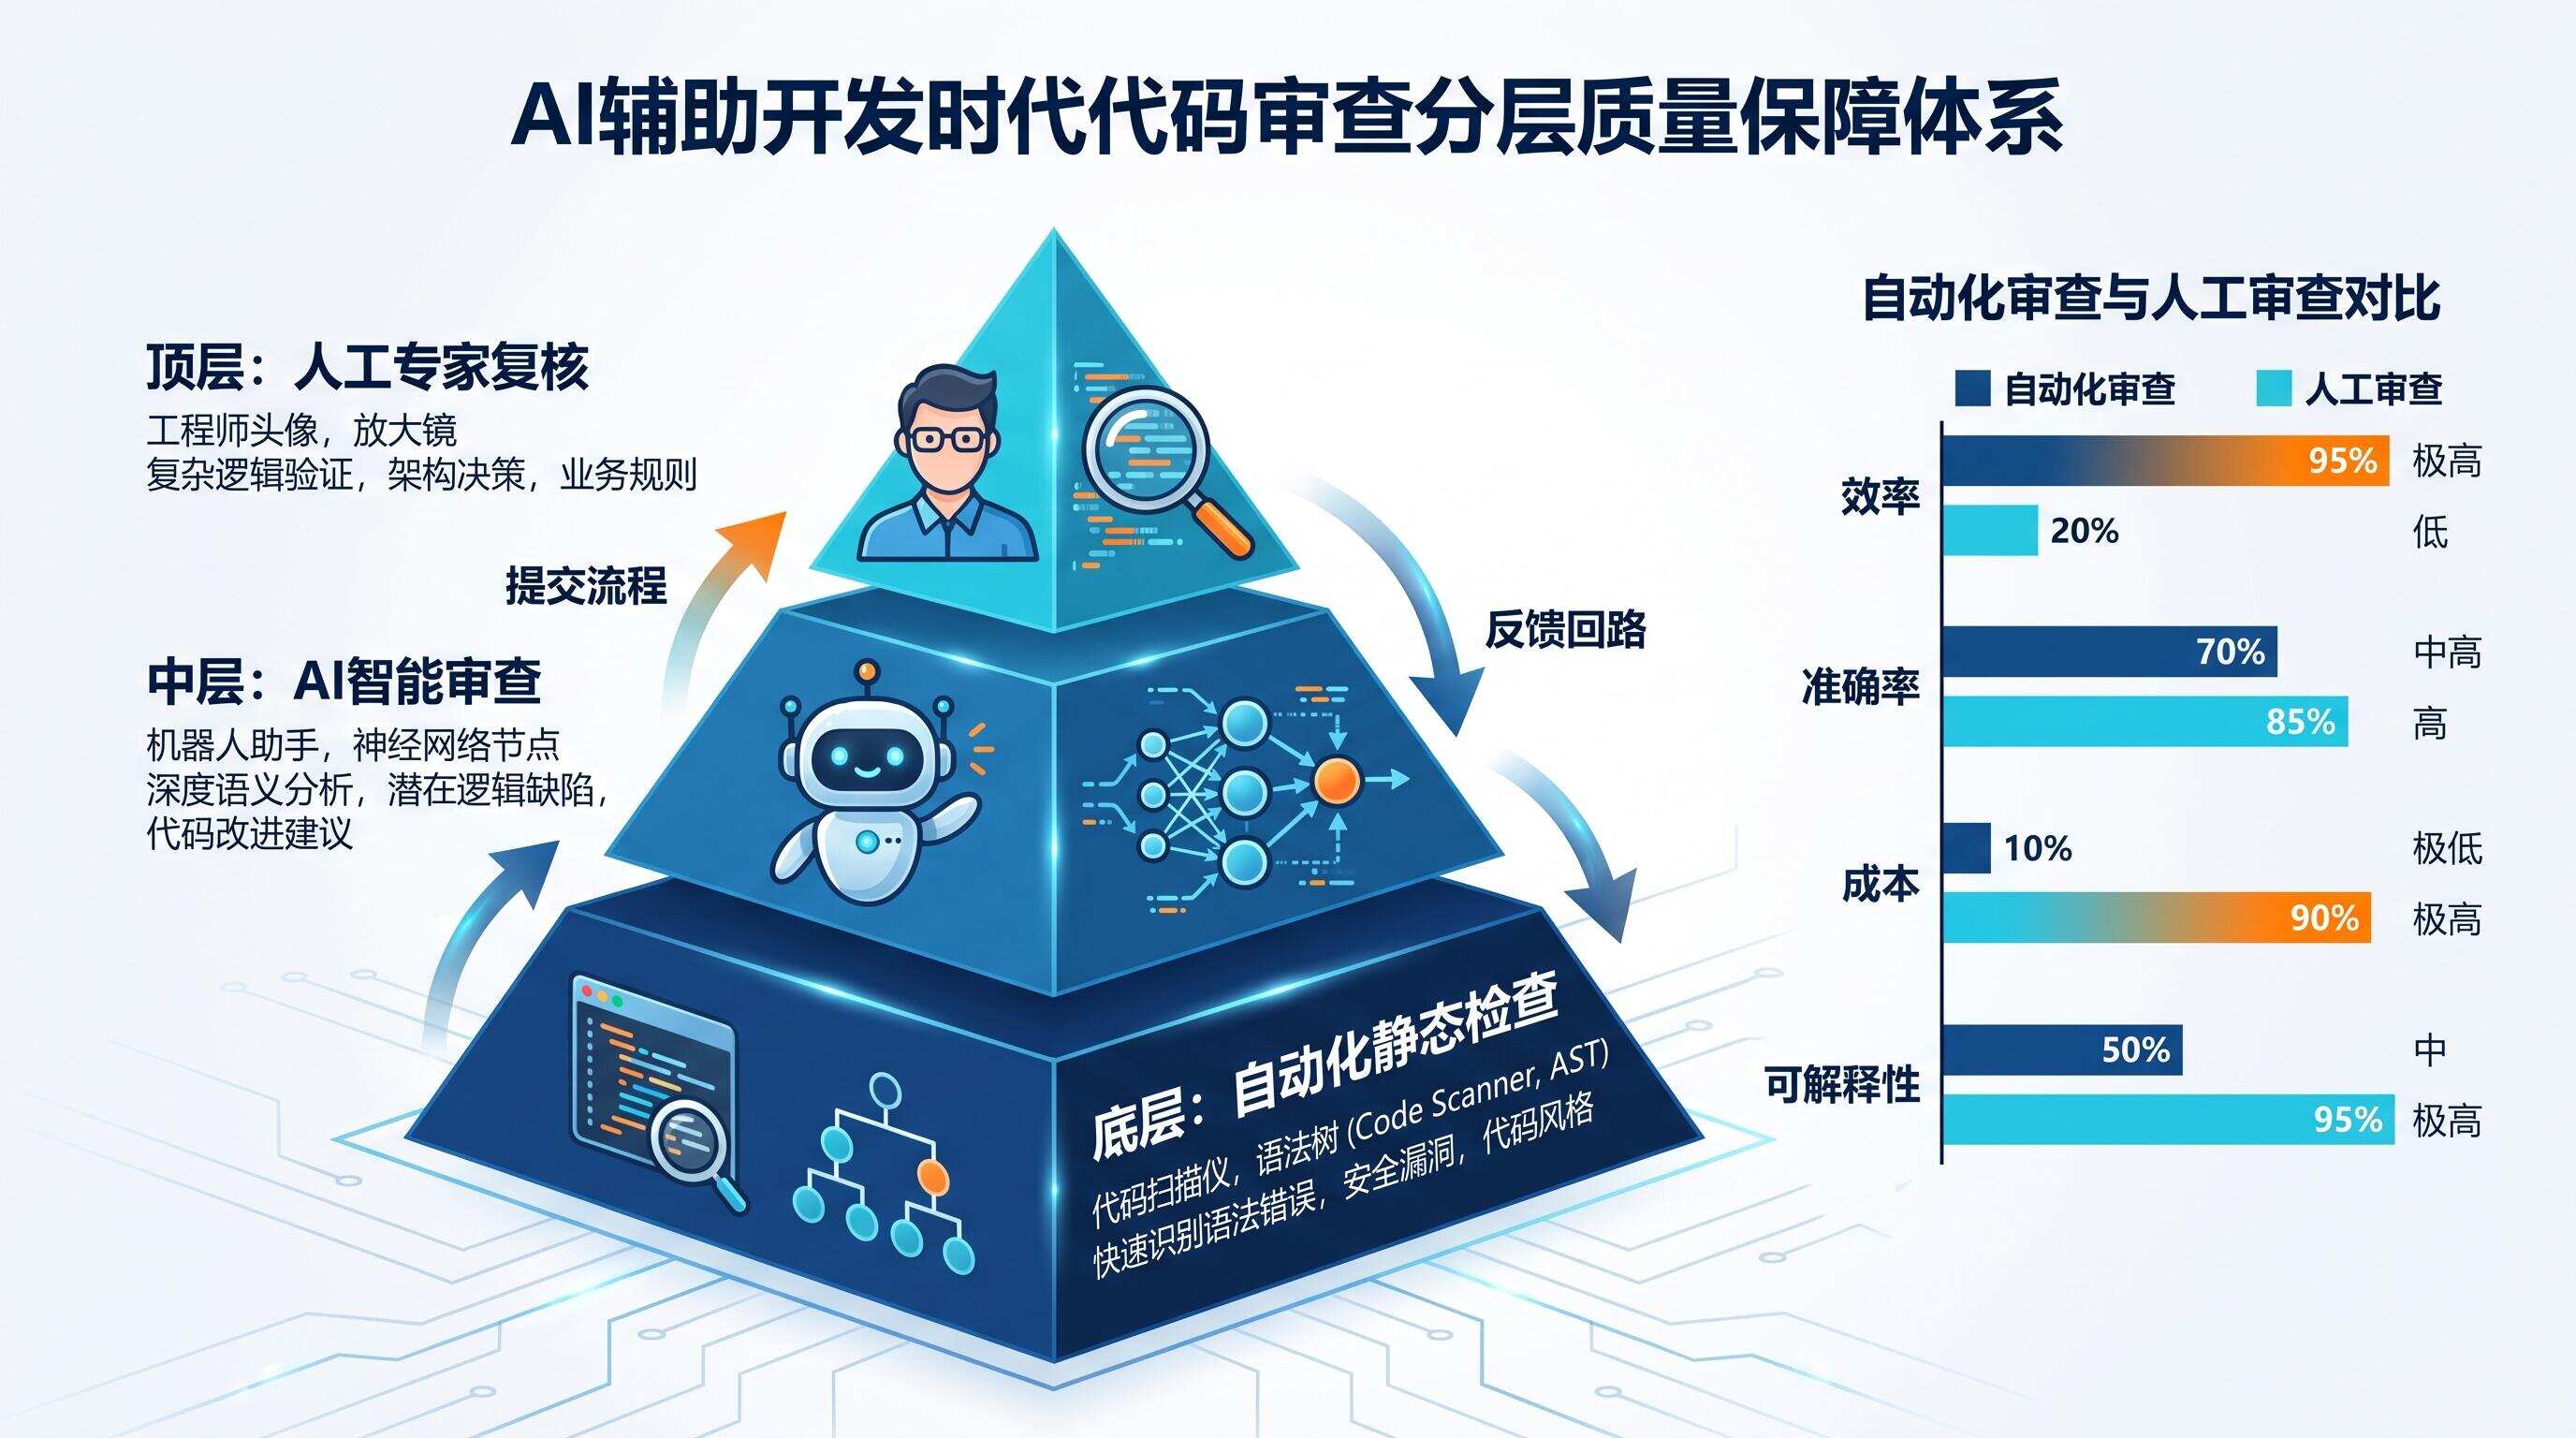
| 分层审查策略 | 将人力聚焦在高风险区域,兼顾效率与质量 | 需要建立清晰的风险分级机制,初期维护成本较高 | 中大型团队,AI 辅助比例较高的工程 |
| AI 辅助审查(AI审查AI生成的代码) | 可显著提升初筛效率,快速定位常见问题 | 存在系统性盲点重叠的风险,需要人工兜底 | 作为第一道过滤层,不适合作为唯一审查手段 |
| 结对审查 + 定期架构回顾 | 知识传递效果最佳,有助于维持团队能力 | 时间成本最高,难以持续扩展 | 初级工程师培养、关键架构决策评审 |
从我们在实际项目中观察到的规律来看,单一策略往往都不够健壮。效果最佳的团队,通常采用的是分层组合策略:自动化工具负责第一道筛查,人工审查聚焦于业务逻辑和架构层面,并辅以定期的代码质量度量机制。
ALT: AI辅助开发时代代码审查分层质量保障策略对比分析,涵盖自动化审查与人工审查协作模式
值得关注的是,国内代码托管平台如 CODING 代码托管 以及 AtomGit 开源代码托管平台 正在逐步集成代码审查自动化能力,为国内工程团队提供更便捷的质量管控工具链入口。这一趋势表明,代码托管与质量保障的融合正在成为行业基础设施的标准配置。
AI辅助开发时代的质量保障前景与行动建议
代码审查在 AI 辅助开发时代的演进方向,是从"人工把关所有代码"转向"人类工程师专注于高认知价值的审查决策"。这一转变要求工程团队在工具、流程与文化三个层面同步调整。
从工具层面看,静态分析工具的智能化程度将持续提升,针对 AI 生成代码特征的专项检测能力也会逐步成熟。根据 IEEE 软件工程相关研究方向,AI 辅助代码审查工具本身也在成为活跃的研究领域。
从流程层面看,引入代码来源标注(明确标记哪些代码由 AI 生成、经过人工修改的程度)将是未来审查流程的重要组成部分。这不是对 AI 工具的限制,而是为审查者提供更精准的上下文信息。此外,对 AI 生成代码设置更严格的测试覆盖率要求,也是一种务实的质量兜底策略。
从文化层面看,工程团队需要重新定义"使用 AI 工具的职业素养":鼓励使用 AI 提升效率,同时明确工程师对最终代码质量负有完整的个人责任,不能以"这是 AI 生成的"作为质量问题的开脱。这与现代全栈开发中真正能提升交付速度的工程实践一脉相承——工具是加速器,而非责任的替代者。
对于正在构建或优化 AI 系统的工程团队,如何在架构层面就建立质量保障机制,可以参考从架构评审到生产上线的全流程解析所阐述的体系化方法——从架构设计阶段就将质量约束内嵌进去,远比事后补救成本更低。
具体的行动建议如下:
- 建立分层审查规则,明确哪些代码必须经过高级工程师深度审查,哪些可以由自动化工具加轻量人工确认即可通过。
- 将 AI 生成代码的比例和测试覆盖率纳入代码质量度量体系,定期回顾趋势而非仅关注单次 PR。
- 定期举办代码案例回顾会议(Code Retrospective),将 AI 生成代码中发现的典型问题沉淀为团队内部的审查检查项。
- 对安全敏感模块(认证、支付、数据权限)实施零 AI 生成容忍政策,或要求双人独立审查。
常见问题
Q1:如何判断一段代码是否由 AI 生成,以便在审查中给予特别关注?
识别 AI 生成代码的可靠方式,包括:查看提交记录中的工具注释(许多 AI 工具会在注释中留下标记)、观察代码风格与作者历史风格的一致性差异、以及要求工程师在 PR 描述中主动声明 AI 辅助比例。从流程设计角度,强制声明优于被动识别,将 AI 使用情况纳入 PR 模板是一种低成本的可见性提升手段。
Q2:AI 辅助审查工具(用 AI 审查 AI 生成的代码)是否可靠?
AI 辅助审查工具可以作为有效的初筛层,在发现语法问题、已知安全漏洞模式和代码风格违规方面表现良好。然而,由于 AI 审查工具与 AI 生成工具共享部分训练数据的系统性盲点,它们可能对某些特定类型的逻辑错误同样不敏感。当前阶段,AI 辅助审查适合定位为"第一道过滤",人工审查仍是质量保障的最终责任层,两者协作效果优于任何单一手段。
Q3:引入 AI 辅助开发后,代码审查的时间投入应该增加还是减少?
从短期看,AI 辅助开发会提高代码提交频率,若审查流程不变,总审查时间必然增加。务实的做法是:通过分层审查策略和自动化工具降低每次审查的平均时间成本,同时将节省出的人力集中投入到高价值审查场景。长期看,随着团队建立针对 AI 生成代码的审查肌肉记忆,整体效率会逐步提升。质量保障的投入不应被削减,而应被重新分配。
总结
AI 辅助开发时代的代码质量保障,本质上是三个核心命题的统一应对:
第一,识别 AI 生成代码的独特风险特征——语法正确性不等于逻辑正确性,表面专业不等于业务合规,这是审查标准需要升级的根本原因。
第二,建立分层、可持续的审查体系——自动化工具、AI 辅助初筛与人工深度审查各司其职,将有限的人力聚焦在认知价值最高的决策点上,而非平均分摊在所有代码上。
第三,维护团队的工程能力与责任文化——工具提升效率,人承担责任,代码质量的最终所有权属于工程师团队,而非 AI 工具。
对于有意在 AI 时代构建高质量工程交付能力的团队,从现在开始审视并升级代码审查流程,是最低成本的技术债务预防措施。不妨先从梳理当前团队的 AI 工具使用情况和现有审查覆盖率开始,识别最薄弱的环节,再针对性地引入工具和流程改进。
如果您正在寻找一位能够将想法真正转化为上线产品的 AI 架构师与全栈工程专家,Darius 或许正是您所需要的合作伙伴。无论是 AI 系统架构设计、技术选型咨询,还是端到端的产品开发交付,Darius 都能提供经过实战验证的专业支持。立即访问 Darius 官网,探索更多真实项目案例与合作可能。
参考资料
- IEEE Computer Society. "IEEE Standards for Software Engineering and Code Review Practices".
https://www.ieee.org/ - KEG Lab, Tsinghua University. "CodeGeeX: 多语言代码生成模型".
https://keg.cs.tsinghua.edu.cn/codegeex/index_zh.html - CODING. "代码托管 | 极速 Git 代码仓库服务".
https://coding.net/products/repo - AtomGit. "AtomGit - 全球开发者的开源社区,开源代码托管平台".
https://gitcode.com/ - OWASP Foundation. "OWASP Code Review Guide and Secure Coding Practices".
https://owasp.org/
注:相关标准与最佳实践持续更新,建议参阅各机构官方最新文档或咨询专业顾问。